
آخرین اخبار دنیای امنیت سایبری
Loading…
۲۰ سال دانش امنیت سایبری، در راهکارهایی یکپارچه و هوشمند برای حفاظت از داراییها، کشف و پاسخ به تهدیدات، امنیت صنعتی و تداوم عملیات سازمان.


کارت 5 از 5
کارت 1 از 4: پادویش
حفاظت از دادههای حساس مالی، کنترل دسترسی به شبکه و شناسایی و پاسخ به تهدیدات در نقاط پایانی و سرورها؛ با مدیریت متمرکز امنیت.
حفاظت از محیطهای اداری و صنعتی، کنترل ورود فایل به شبکههای ایزوله و مقابله با تهدیدات سایبری برای کاهش خطر اختلال در عملیات.
مدیریت متمرکز امنیت در زیرساختهای گسترده، حفاظت از نقاط پایانی و سرورها و تحلیل یکپارچه رویدادهای امنیتی برای کشف و پاسخ به تهدیدات.
حفاظت از اطلاعات حساس و اسناد سازمانی، کنترل دسترسی و تبادل فایل و محافظت از زیرساختهای دیجیتال؛ برای کاهش خطر نشت داده و اختلال در خدمات.
مدیریت امنیت در سازمانهای متعدد، حفاظت از اطلاعات فنی و سامانههای اداری و صنعتی و کنترل تبادل فایل؛ برای کاهش خطر نفوذ و اختلال در تولید.
حفاظت از دادههای حساس و سامانههای پشتیبان خدمات، کنترل دسترسی و مقابله با تهدیدات؛ برای کاهش خطر نشت اطلاعات و اختلال در ارائه خدمت.
کارت 1 از 6: بانکداری، فینتک و خدمات مالی
دیاگرام چهارلایه دفاع سایبری امنپرداز. از بیرون به داخل: محصولات و خدمات مدیریتشده، مجموعه دفاع مبتنی بر هوش مصنوعی، محافظت ابری و محافظت درونسازمانی پادویش. زیرساخت مشترک در پایین دیاگرام شامل Windows، Linux و Android است. جزئیات هر لایه با کنترلهای انتخاب لایه در دسترس است.
نمای کلی معماری؛ هیچ لایهای انتخاب نشده است.
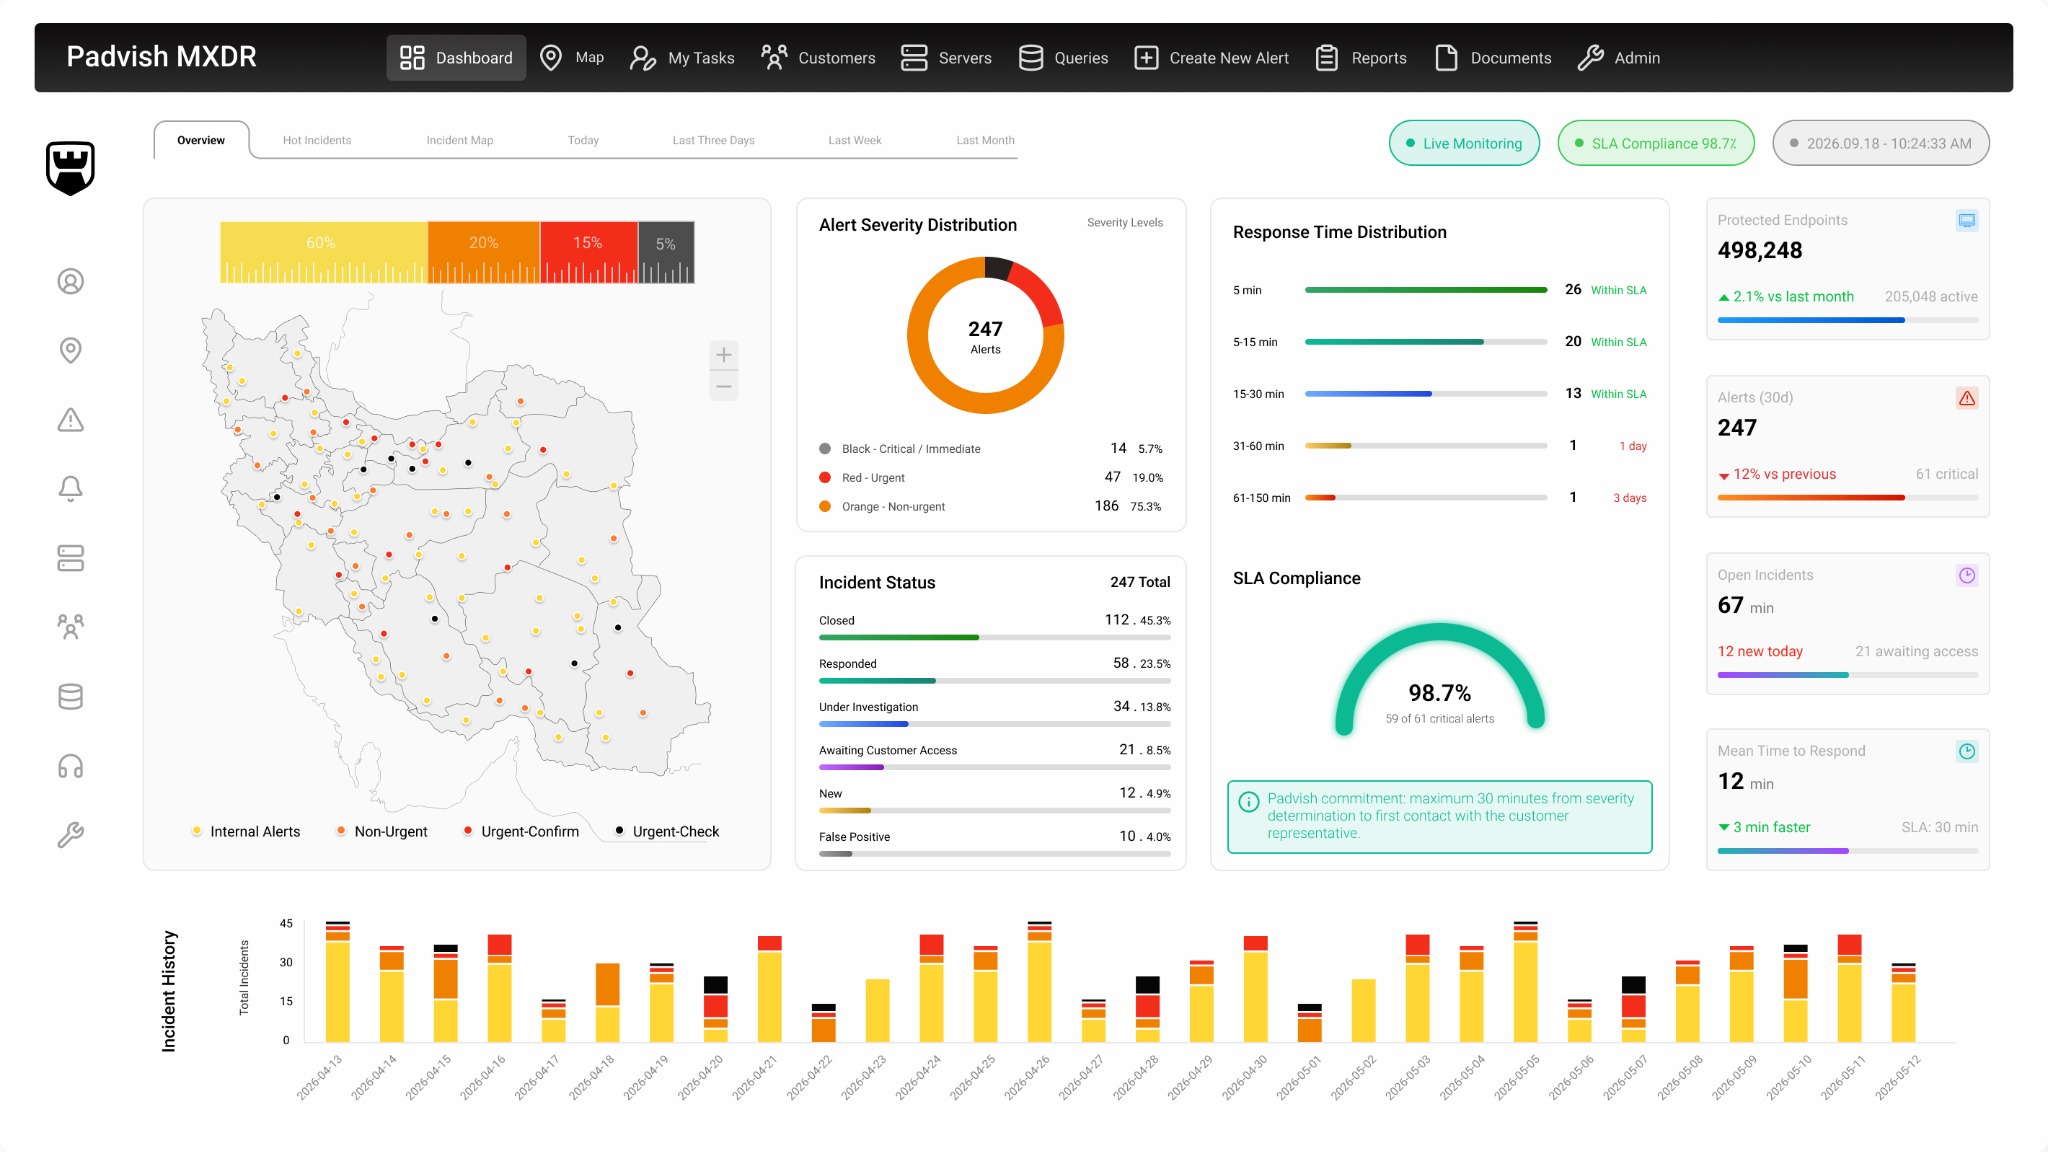
خدمات Padvish MXDR، با ارائه نظارت تخصصی بصورت شبانهروزی و بدون نیاز به نیروهای انسانی بیشتر در داخل سازمان، با ارائه تضمین سطح خدمت (SLA)، مسئولیت مقابله با حملات و تهدیدات سایبری را به عهده میگیرد.
کارت ۱ از ۲
کشف و خنثیسازی پیشدستانه بدافزارهای ناشناخته در درون سازمان، بدون نشت اطلاعات.
Cyber Analyst™ با شبیهسازی رفتار کدهای مشکوک در محیطهای ایزوله، منطق حملات پیشرفته را استخراج کرده و نتایج را بدون فوت وقت به لایههای دفاعی تزریق میکند.
سندباکس ایزوله و شبیهسازی چندلایه (Dynamic Sandbox):
اجرای امن فایلها در محیط قرنطینه و رهگیری تغییرات رجیستری، فراخوانیهای API، حافظه و ارتباطات شبکه.
دیساسمبل و مهندسی معکوس با هوش دفاعی:
شناسایی خودکار تکنیکهای دور زدن آنتیویروس (Evasion) و بدافزارهای چندریختی بدون نیاز به تحلیل دستی زمانبر.
صیانت کامل از اسرار تجاری (Zero Data Leakage):
عدم نیاز به بارگذاری فایلهای سازمانی در پلتفرمهای خارجی و تضمین کامل محرمانگی سورسکدها و اسناد حساس.
واکنش زنجیرهای و تغذیه آنی EDR/XDR:
تبدیل آنی تحلیل بدافزار به شاخصهای آلودگی (IoCs) و اعمال خودکار سیاستهای مسدودسازی در کل کلاینتهای سازمان.
تبدیل ساعتها تریاژ فرسایشی به ثانیهها اقدام قاطع؛ بدون افزایش هزینه و نیروی انسانی.
CyberGPT™ حجم عظیم هشدارهای پراکنده را بلادرنگ میخواند، زنجیره نفوذ را بازسازی میکند و با استقرار کاملاً بومی و ایزوله، قدرت تصمیمگیری تیم امنیت شما را ۱۰ برابر افزایش میدهد.
کاهش ۹۵٪ خستگی هشدارهای امنیتی (Automated Triage):
همبستهسازی هوشمند رویدادها و تفکیک فوری نویزهای روتین شبکه از تهدیدات واقعی و با ریسک بالا.
تحلیل و کوئری با زبان طبیعی (Natural Language to Telemetry):
مدیران و تحلیلگران میتوانند بدون نیاز به تسلط بر زبانهای پیچیده کوئری، وضعیت هر دارایی را با یک سوال ساده متنی استخراج کنند.
کالبدشکافی بلادرنگ اسکریپتهای مبهم:
تحلیل خودکار کدهای مخرب پاورشل، ماکروها و رفتار فرآیندهای بدون فایل (Fileless) پیش از گسترش در سازمان.
تضمین ۱۰۰٪ حاکمیت داده (Air-Gapped & On-Premise):
هوش مصنوعی بومی مستقر در دیتاسنتر شما؛ بدون خروج حتی یک بایت داده، لاگ یا اطلاعات هویتی به خارج از مرزهای سازمان.
خنثیسازی حملات DDoS در لبههای ۴۰ و ۷۰ گیگ با استفاده از مراکز پاکسازی اختصاصی و شبکه جهانی AnyCast؛ جهت توزیع هوشمند ترافیک، جلوگیری از اختلال و افزایش تابآوری شبکه.
فریب مهاجمان، اشراف بر رفتار آنها و جمعآوری ابزارها و تکنیکهای حمله با استفاده از شبکه تله عسل و هانینت ابری.
بررسی شبکه همانگونه که مهاجمان آن را میبینند، کشف داراییها و آسیبپذیریها قبل از مهاجمان با اسکن BlackBox.
نه صرفاً IOC و فید، بلکه هشدارهای زودهنگام درباره آنچه مهاجمان در سر دارند، با استفاده از پلتفرم هوش تهدیدات (TIP).
نظارت فعالانه ۲۴/۷، واکنش به حادثه و افزایش هزینه و پیچیدگی برای مهاجمان از طریق شناسایی و خنثیسازی پیش از وقوع حملات.
محافظت خودکار از سرویسهای وب، شبکه و ایمیل سازمانی در برابر آسیبپذیریهای ناشناخته و حملات هدفمند.
اجرای فرآیند استقرار در فازهای آزمایشی (Pilot) قبل از اعمال سراسری.
پیکربندی دقیق برای جلوگیری از مسدود شدن فرآیندهای حیاتی سازمان.
پشتیبانی فنی مرحله به مرحله در انتقال از راهکارهای امنیتی قبلی به راهکار جدید.
رصد وضعیت بهروزرسانی و سلامت کارکرد سرورهای مدیریتی در تعامل با مدیران امنیت و شبکه سازمان.
در صورت بروز آلودگی، رفتارهای ناشناخته در ایستگاههای کاری یا اختلال دسترسی، تیکت شما در فرآیند مبهم متوقف نمیشود.
بررسی فایلها و رفتارهای مشکوک توسط تیم تحلیل فنی برای ارائه دستورالعمل پاکسازی اختصاصی.
پاسخگویی متناسب با نوع قرارداد و سطح حساسیت زیرساخت شما (از لایسنس سازمانی تا سطوح توافق اختصاصی).
متدهای بهروزرسانی و مدیریت آفلاین ویژه شبکههای فاقد اینترنت (Air-Gapped).
پشتیبانی از ساختارهای توزیعشده و اعمال یکپارچه سیاستها در شعب سازمانی.
تیم معماری امنیت امنپرداز آماده است تا قابلیتهای پلتفرم دفاع سایبری یکپارچه امنپرداز را در یک جلسه دموی فنی به نمایش بگذارد.